ক্রিপ্টো চুরি ও ভুয়া পরিচয়ে কর্মী পাঠিয়ে বৈদেশিক মুদ্রা বজাচ্ছে উত্তর কোরিয়া
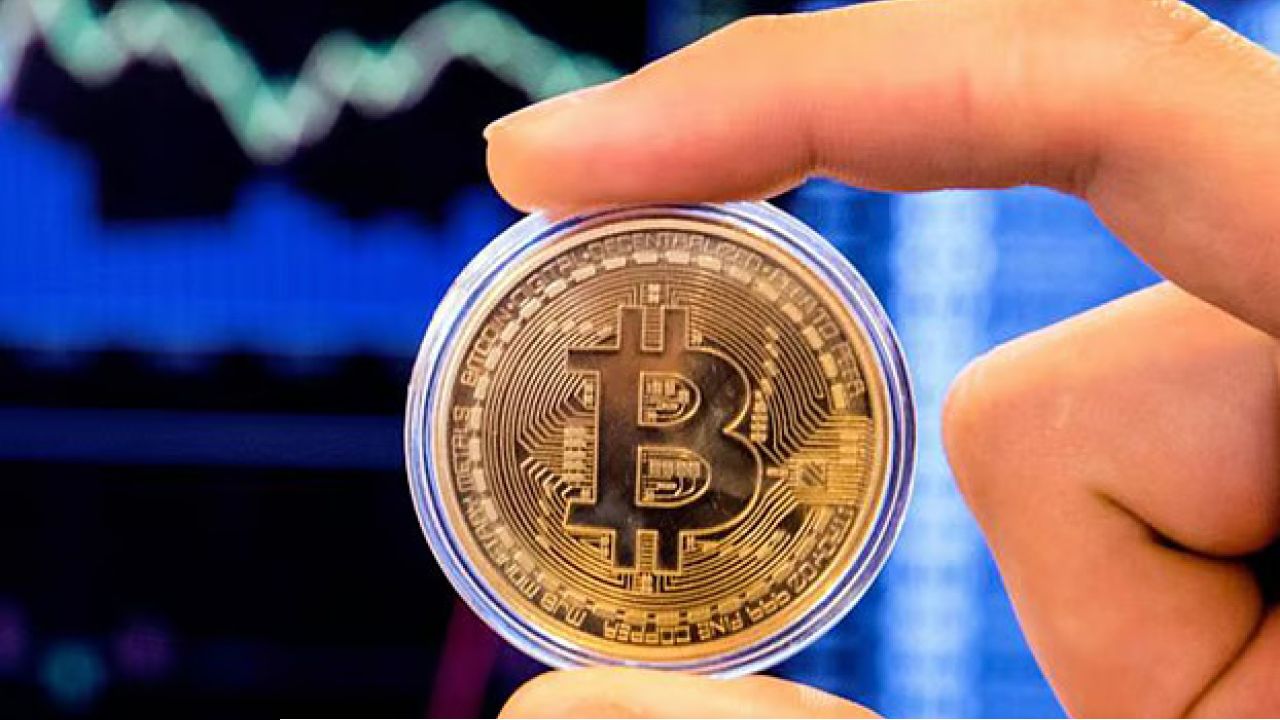
আন্তর্জাতিক নিষেধাজ্ঞা, বৈদেশিক মুদ্রার তীব্র সংকট এবং প্রচলিত
ব্যাংকিং ব্যবস্থায় প্রবেশের সুযোগ সীমিত হয়ে পড়ায় আয়ের নতুন ও বিপজ্জনক
পথ বেছে নিয়েছে উত্তর কোরিয়া। হ্যাকিংয়ের মাধ্যমে ক্রিপ্টোকারেন্সি চুরি
এবং পরিচয় গোপন রেখে বিদেশে তথ্যপ্রযুক্তি কর্মী প্রেরণের মতো অভিনব উপায়ে
দেশটি বিপুল পরিমাণ বৈদেশিক মুদ্রা অর্জন করছে। বিশ্বখ্যাত ক্রিপ্টো
এক্সচেঞ্জ বাইন্যান্স ও বাইবিটে বড় ধরনের সাইবার হামলা এবং আন্তর্জাতিক
বিভিন্ন গবেষণা প্রতিষ্ঠানের প্রতিবেদনে এই চাঞ্চল্যকর তথ্য উঠে এসেছে।
পুকুর চুরিতে নেমেছে হ্যাকাররা
ব্লকচেইন
বিশ্লেষণকারী প্রতিষ্ঠান চেইনঅ্যানালাইসিসের তথ্য অনুযায়ী, ২০২৫ সালে
উত্তর কোরিয়ার হ্যাকাররা অন্তত ২০০ কোটি ২০ লাখ ডলারের ক্রিপ্টোকারেন্সি
চুরি করেছে, যা আগের বছরের তুলনায় প্রায় ৫১ শতাংশ বেশি। সব মিলিয়ে ২০২৫ সাল
পর্যন্ত দেশটির সঙ্গে সংশ্লিষ্ট হ্যাকারদের চুরি করা ডিজিটাল সম্পদের
পরিমাণ দাঁড়িয়েছে অন্তত ৬৭৫ কোটি ডলার। সাম্প্রতিক সময়ে চীনভিত্তিক বিশ্বের
বৃহত্তম ক্রিপ্টো এক্সচেঞ্জ বাইন্যান্স থেকে ৬৩০ কোটি মার্কিন ডলারের বেশি
সম্পদ চুরির ঘটনায় এই আতঙ্ক আরও বেড়েছে। বিশ্লেষকদের মতে, সাইবার হামলার
সংখ্যা আগের তুলনায় কিছুটা কমলেও চুরি করা অর্থের পরিমাণ বহুগুণ বেড়ে গেছে।
চুরির অর্থ পাচার ও রূপান্তরের নেটওয়ার্ক
ডিজিটাল
মাধ্যম থেকে চুরি করা অর্থ আন্তর্জাতিক আর্থিক ব্যবস্থায় ব্যবহারযোগ্য
মুদ্রায় রূপান্তর করতে একটি সুসংগঠিত নেটওয়ার্ক ব্যবহার করছে পিয়ংইয়ং।
যুক্তরাষ্ট্র, দক্ষিণ কোরিয়া ও জাপানের সমন্বয়ে গঠিত বহুপক্ষীয়
নিষেধাজ্ঞা পর্যবেক্ষণ দল (এমএসএমটি) এবং কৌশলগত গবেষণাপ্রতিষ্ঠান
সিএসআইএস-এর প্রতিবেদন অনুযায়ী, চুরি হওয়া ক্রিপ্টোকারেন্সি প্রথমে একাধিক
ডিজিটাল ওয়ালেটে স্থানান্তর করা হয়।
এরপর ক্রিপ্টো মিক্সার ও
ব্লকচেইন নেটওয়ার্ক ব্যবহার করে অর্থের উৎস সম্পূর্ণ আড়াল করা হয়। চীন,
রাশিয়া, আর্জেন্টিনা, কম্বোডিয়া, ভিয়েতনাম ও সংযুক্ত আরব আমিরাতের
মধ্যস্থতাকারীদের মাধ্যমে এই অর্থ প্রচলিত ডলারে রূপান্তর করা হয়। বিশেষ
করে চীনের ওভার দ্য কাউন্টার (ওটিসি) ব্যবসায়ী এবং অন্তত ১৫টি চীনা ব্যাংক
এই অর্থ পাচারে সহায়তা করছে বলে অভিযোগে উল্লেখ করা হয়েছে।
রাষ্ট্রীয় পৃষ্ঠপোষকতায় লাজারাস গ্রুপের তাণ্ডব
আন্তর্জাতিক
তদন্তে দেখা গেছে, এসব সাইবার অপরাধ বিচ্ছিন্ন কোনো ঘটনা নয়; এর পেছনে
রয়েছে উত্তর কোরিয়ার রাষ্ট্রীয় সাইবার ইউনিট ও কুখ্যাত হ্যাকার গোষ্ঠী
‘লাজারাস গ্রুপ’। এই গোষ্ঠীটি বিশ্বের বড় বড় ক্রিপ্টো এক্সচেঞ্জ, ডিজিটাল
ওয়ালেট এবং আর্থিক প্রতিষ্ঠানে হামলা চালিয়ে যাচ্ছে। এর আগে ২০২৫ সালের
ফেব্রুয়ারিতে ক্রিপ্টো এক্সচেঞ্জ বাইবিট থেকে প্রায় ১৫০ কোটি ডলারের
ইথেরিয়াম চুরির পেছনেও উত্তর কোরিয়ার হাত ছিল। অনেক ক্ষেত্রে
প্রতিষ্ঠানের কর্মীদের ভুয়া চাকরির প্রস্তাব বা ক্ষতিকর সফটওয়্যার পাঠিয়ে
নিরাপত্তাব্যবস্থা ভেদ করা হয়।
তথ্যপ্রযুক্তি কর্মী পাঠিয়েও আয়
শুধু
সাইবার হামলা নয়, ভুয়া পরিচয় ও জাল নথিপত্র ব্যবহার করে বিভিন্ন
আন্তর্জাতিক প্রতিষ্ঠানে তথ্যপ্রযুক্তি কর্মী পাঠিয়েও বড় অঙ্কের বৈদেশিক
মুদ্রা আয় করছে উত্তর কোরিয়া। এমএসএমটির প্রতিবেদনে প্রায় দুই হাজার উত্তর
কোরীয় আইটি কর্মীর প্রতারণামূলক কর্মকাণ্ডের তথ্য উঠে এসেছে। মার্কিন
কর্তৃপক্ষের ধারণা, ২০২৪ সালে কেবল এসব কর্মীদের মাধ্যমেই প্রায় ৮০ কোটি
ডলার আয় করেছে দেশটি। সম্প্রতি এই কার্যক্রমে সহায়তার অভিযোগে কয়েকটি
প্রতিষ্ঠান ও ব্যক্তির বিরুদ্ধে নিষেধাজ্ঞা আরোপ করেছে যুক্তরাষ্ট্র।
আন্তর্জাতিক
বিভিন্ন বিশ্লেষক ও তদন্ত সংস্থা বলছে, সাইবার অপরাধ ও কর্মী পাঠানোর
মাধ্যমে অর্জিত এই বিপুল পরিমাণ বৈদেশিক মুদ্রা উত্তর কোরিয়ার বিতর্কিত
পারমাণবিক ও ক্ষেপণাস্ত্র কর্মসূচিতে ব্যবহার করা হচ্ছে। আন্তর্জাতিক
নিষেধাজ্ঞা পুরোপুরি পাশ কাটিয়ে দেশটির রাষ্ট্রীয় অর্থায়নের এই নতুন পথ
বিশ্ব নিরাপত্তার জন্য এক বড় উদ্বেগের কারণ হয়ে দাঁড়িয়েছে।
 ডিজাইন
 প্রিন্ট
 ডাউনলোড